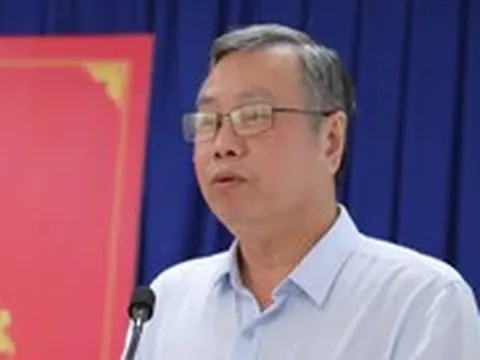
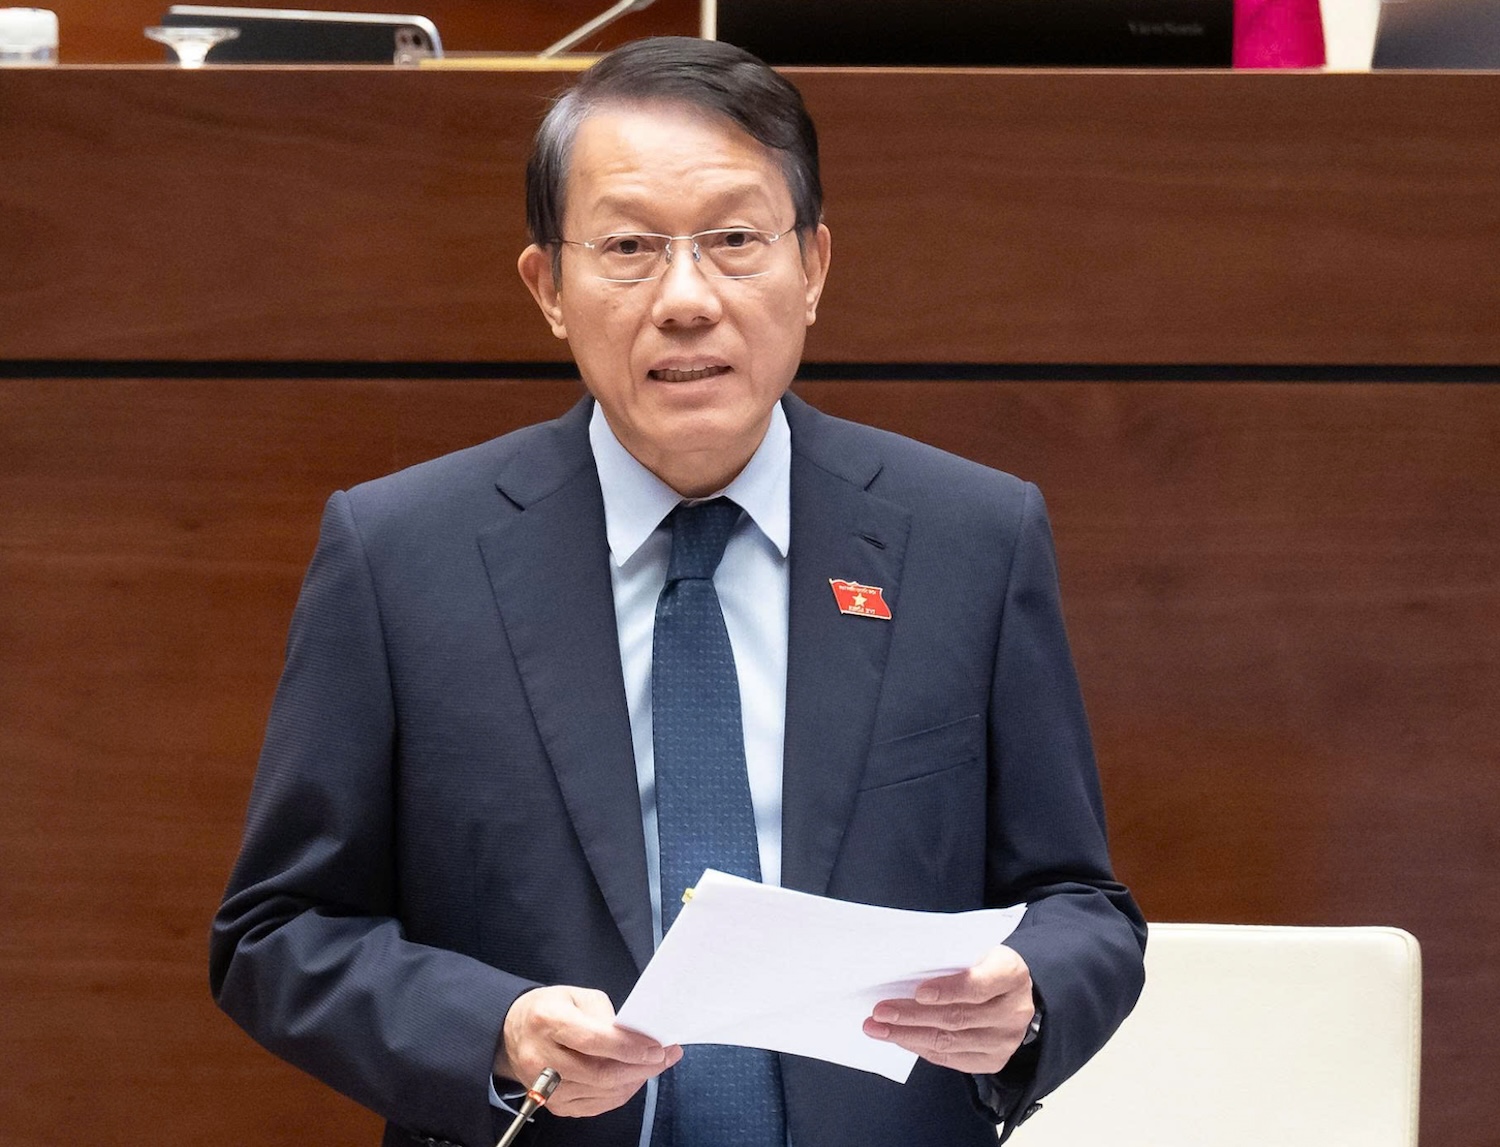
Bộ trưởng Bộ Công an Lương Tam Quang - Ảnh: QUỐC HỘI
Sáng 4-11, Đại tướng Lương Tam Quang -Bộ trưởng Bộ Công an phát biểu giải trình các ý kiến đại biểu Quốc hội về 2 dự án Luật Định danh và xác thực điện tử, Luật An ninh dữ liệu.
Khai thác, sử dụng danh tính điện tử phải bảo mật thông tin, tuân thủ pháp luật
Bộ trưởng nêu dự Luật Định danh và xác thực điện tử xác định phạm vi các nhóm đối tượng được định danh điện tử.
Những nhóm đối tượng định danh do cơ quan nhà nước thực hiện được quy định tại dự luật gồm cơ quan, tổ chức, cá nhân, địa điểm, không gian, đối tượng có thông tin thuộc dữ liệu cốt lõi, dữ liệu quan trọng, đối tượng được chứng nhận quyền sở hữu, sử dụng sản phẩm, hàng hóa có mức độ rủi ro cao, đối tượng thuộc bí mật nhà nước.
Các nhóm đối tượng định danh điện tử còn lại do tổ chức cung cấp dịch vụ đủ điều kiện thực hiện theo nhu cầu của cơ quan, tổ chức, cá nhân. Đồng thời giao cho Chính phủ quy định danh mục và lộ trình thực hiện với nhóm do cơ quan nhà nước thực hiện.
Với nhóm đối tượng đã có cơ chế định danh hoặc quản lý tương tự theo pháp luật chuyên ngành, dự luật quy định theo hướng trường hợp thông tin để tạo lập danh tính điện tử đã có đầy đủ, chính xác trong cơ sở dữ liệu quốc gia, cơ sở dữ liệu chuyên ngành thì cơ quan nhà nước tự động thực hiện quy trình tạo lập danh tính điện tử và cấp mã định danh quốc gia cho đối tượng theo quy định.
Như vậy cơ quan, tổ chức, cá nhân không phải cung cấp lại thông tin để tạo lập danh tính điện tử hoặc thực hiện thủ tục đăng ký định danh điện tử.
Về bảo vệ quyền riêng tư, nguyên tắc thu thập dữ liệu tối thiểu, đồng bộ dữ liệu định danh xác thực, Bộ trưởng nêu rõ tại dự Luật Định danh và xác thực điện tử đã thiết kế nhiều lớp bảo vệ vệ quyền riêng tư, thu thập dữ liệu tối thiểu và có sự đồng ý của chủ thể.
Cùng với đó không đồng bộ nội dung giao dịch, không chia sẻ kết quả xác thực ngoài phạm vi cho phép.
Việc bảo vệ dữ liệu cá nhân trong hoạt động định danh và xác thực điện tử được thực hiện chặt chẽ theo quy định của pháp luật về bảo vệ dữ liệu cá nhân. Các nguyên tắc, điều kiện, phạm vi, mục đích xử lý dữ liệu cá nhân không có sự thay đổi.
Bộ trưởng nhấn mạnh định danh và xác thực điện tử phải tuân thủ Hiến pháp và pháp luật, bảo đảm quyền lợi ích của cơ quan tổ chức, cá nhân.
Việc khai thác, sử dụng danh tính điện tử phải bảo mật thông tin, tuân thủ pháp luật về bảo vệ dữ liệu cá nhân.
Ông nhấn mạnh cơ quan chủ trì soạn thảo sẽ tiếp tục rà soát các quy định có liên quan, tham mưu Chính phủ quy định chi tiết về việc thu thập, khai thác, sử dụng dữ liệu về định danh của xác định điện tử để bảo đảm chặt chẽ bảo vệ quyền, lợi ích hợp pháp của chủ thể.
Về liên kết tài khoản giao dịch với danh tính điện tử, cơ chế phòng ngừa rủi ro trong giả mạo danh tính trên môi trường điện tử, Bộ trưởng đã dẫn lại quy định của dự luật.
Theo đó, dự luật quy định cơ quan, tổ chức cá nhân sử dụng tài khoản giao dịch điện tử để giao dịch điện tử trực tuyến trong các lĩnh vực chứng khoán, viễn thông, ngân hàng, bưu chính, thương mại điện tử, khám bệnh, chữa bệnh, trung gian thanh toán, ví điện tử, tài sản mã hóa, trò chơi điện tử trực tuyến, dịch vụ đăng ký, cho thuê và sử dụng tên miền, các lĩnh vực khác có rủi ro cao hoặc phát sinh nghĩa vụ pháp lý quan trọng thì phải xác thực với danh tính điện tử quốc gia và liên kết tài khoản giao dịch điện tử với danh tính điện tử đó...
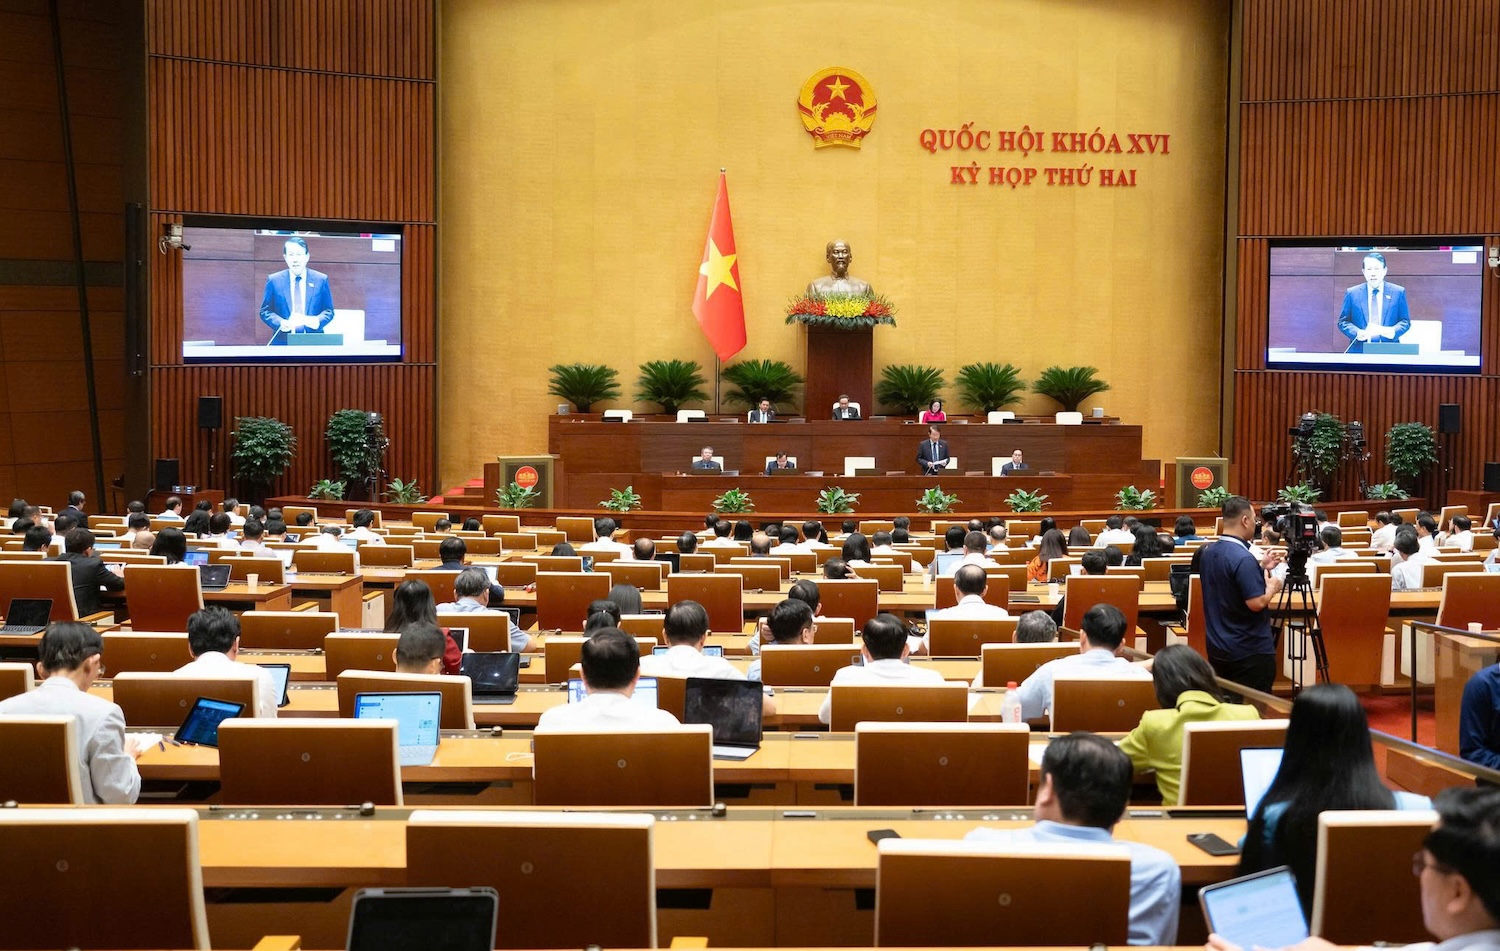
Quang cảnh phiên họp - Ảnh: QUỐC HỘI
Cơ chế phân cấp độ rủi ro là trụ cột của Luật An ninh dữ liệu
Về cấp độ rủi ro an ninh dữ liệu trong dự Luật An ninh dữ liệu, Bộ trưởng Lương Tam Quang nhấn mạnh cơ chế phân cấp rủi độ rủi ro an ninh dữ liệu là trụ cột của dự luật.
Bởi chỉ khi xác định đúng mức độ nguy hại mà dữ liệu có thể gây ra khi bị xâm phạm mới đặt ra được nghĩa vụ tương xứng, tránh bảo vệ dàn trải ở nơi rủi ro thấp nhưng lại bỏ ngỏ ở nơi rủi ro cao.
Bộ trưởng cho hay tiếp thu kết luận của Ủy ban Thường vụ Quốc hội, dự thảo thiết kế 5 cấp độ rủi ro tương thích với 5 cấp độ hệ thống thông tin theo lập an ninh mạng.
Trong đó, dự luật cho phép sử dụng ngay kết quả xác định cấp độ theo pháp luật về an ninh mạng để cùng một hệ thống không phải đánh giá 2 lần.
Cấp độ rủi ro cũng không thay thế việc phân loại dữ liệu cốt lõi, dữ liệu quan trọng theo Luật dữ liệu và không làm phát sinh danh mục mới mà chỉ là căn cứ để lựa chọn biện pháp bảo vệ. Trên cơ sở đó, nghĩa vụ được xác định theo hướng rủi ro càng thấp thì thủ tục càng đơn giản.
Theo đó dữ liệu cấp độ 1 không phát sinh chủ thủ tục dữ liệu, cấp độ 2 chỉ cần phương án bảo vệ rút gọn và được miễn đối với hộ kinh doanh, doanh nghiệp siêu nhỏ nhỏ, khởi nghiệp sáng tạo.
Từ cấp độ 3 mới phải đánh giá tác động và kiểm toán. Còn thẩm định chỉ áp dụng với cấp độ 4, 5 và được thực hiện chung một hồ sơ với thẩm định an ninh mạng.
Với đề nghị quy định ngay trong luật bảng tương ứng giữa 2 hệ thống cấp độ, Bộ trưởng đề nghị Quốc hội cho giữ phương án giao Chính phủ quy định. Bởi tiêu chuẩn kỹ thuật thay đổi nhanh. Nếu quy định cứng trong luật, mỗi lần điều chỉnh lại phải sửa luật.
Khi xây dựng nghị định, Chính phủ sẽ quy định bộ tiêu chí định lượng, định tính để doanh nghiệp, nhất là doanh nghiệp nhỏ và vừa tự xác định đúng cấp độ, không bị đặt nghĩa vụ vượt mức cần thiết...